Mostrando entradas con la etiqueta navaja negra. Mostrar todas las entradas

sábado, 5 de octubre de 2019

Crónica Jornada III - Navaja Negra 2019

Hoy hemos tenido el último día de las Navajas Negras 2019.

Hemos empezado con Amador Aparicio (@amapada) y Ruth Sala (@ruth_legal).

Navaja Negra 2019 - Amador Aparicio
Amador nos ha contado cómo un amigo suyo se encontró con que un enlace que le envió un servicio VTC a la hora de pedir un viaje le llevaba a encontrar información suya y más de la deseada. El problema viene en que dicho enlace no caduca por lo que es posible visualizar el contenido una vez finalizado el viaje. Además no se controla que la persona que accede a dicho enlace es la destinataria dando acceso a cualquiera al mismo. Además nos ha contado cómo demostró una hipótesis suya en la que los enlaces seguían un patrón determinado. Incluso encontró que alguien ya había estado trabajando en un script que permite localizar los enlaces válidos. De dichos enlaces, entre otros datos, aparecen nombres propios, el modelo y matrícula del vehículo empleado para el viaje, coordenadas y horas de origen y destino del viaje. Mientras Ruth ha puesto de manifiesto la problemática legal de este comportamiento y la estructura legal de la empresa la cual tiene diversas sedes con sus propios NIFs. Esto hace que sea más difícil denunciar a la empresa.

Después Santiago Hernández (@santiagohramos) nos ha hablado de detección de amenazas con imágenes.

Navaja Negra 2019 - Santiago Hernández
Nos ha dado unas pequeñas pinceladas de las clasificaciones de la IA: (semi-)supervisado,no supervisado y reforzado. Ha contado algunos problemas del machine learning. Y ya puestos en harina tenemos el concepto de "malware images": convertir malware en imágenes. La ventaja de reconocer patrones de red o binarios en imágenes es que el reconocimiento de fotografías (por no volver a usar 'imágenes') está muy avanzado. Ha hecho una demo en la que se puede ver que las imágenes, al final, se ven como las antiguas pantallas cuando tenían nieve muy fina. Ha explicado tanto las ventajas como los inconvenientes.

Aquí hicimos el desayuno.

La última ponencia la dio Raúl Siles (@dinosec).

Navaja Negra 2019 - Raúl Siles
En su charla nos ha hablado de WPA3. Qué hacen los fabricantes ahora mismo ya que lleva muy poco tiempo. Según las distintas configuraciones que ofrece (personal/SAE, Enterprise, Enhanced Open/OWE, Easy connect/DPP) algunas veces un dispositivo cliente no termina de actuar como marca la especificación. En esos escenarios que nos ha mostrado ha hecho alguna demo en la que ha conseguido, por ejemplo, sacar al cliente de la red cuando realmente una de las partes del diseño está ideada precisamente para evitarlo. Nos ha desgranado características internas de cada una de estas configuraciones.

Al finalizar la charla de WPA3 Raúl ha pasado a hablar del hackathon que organizan en el Cybercamp 2019 animándonos a apuntarnos o incluso si no podemos y tenemos alguna idea que se quiere que se lleve a cabo presentarla y seguro que encuentran a alguien que esté dispuesto a montarla en el evento.

Y ya para finalizar se han entregado los premios del CTF y han hecho un gran sorteo con merchandising de la organización y algunos libros.

Lo siguiente ha sido la comida que nos han dado en el campus.

Me lo he vuelto a pasar muy bien y todo depende de cómo me vaya el año que viene pero espero poder a tener la rutina de visitarlo.

Crónica jornada II - Navaja Negra 2019

La segunda jornada de Navaja Negra ha sido tan intensa como la primera.

Hoy he tenido la posibilidad de hablar un rato con Longinos, que ayer tanto él como Ivan nos pudimos saludar tan solo unos segundos. Además, también se ha acercado a saludarme Patxi, de la Ertzaintza.

La primera charla de hoy la ha dado Carlos Hernández (@k4rliky).

Navaja Negra 2019 - Carlos Hernández

Nos ha enseñado cómo decompilando algunos juegos como el WoW y de su estilo se puede hacer que el cliente con el que se juega cambie comportamientos del personaje que tenemos y se mueva por sitios que programáticamente no estaba pensado. Así podía hacer que el muñequito terminase alojado debajo del camino visual pero a la vez el juego le fuerza a seguir la ruta. Resultado: ningún enemigo le puede atacar (porque no le ven). También hemos podido escuchar parámetros de los juegos como "clipping" (¿quién no recuerda en Doom el truco "noclipping"?), groundLevel (que es el que fuerza este comportamiento que acabo de contar). Nos ha puesto más ejemplos con otros efectos parecidos pudiendo llegar a desplazarse a lugares secretos.

Después Mónica Salas nos ha descrito algunos problemas que dan Google y sus servicios.

Navaja Negra 2019 - Mónica Salas

Por un lado, "es imposible prescindir de los servicios de Google". Nos ha hablado de una auditoría que hizo en una empresa que implementaba MDM en la que parecía que absolutamente todas las configuraciones de los móviles estaban perfectas. Incluyendo un modo kiosco que (apenas) dejaba hacer nada. Exceptuando la configuración del teclado instalado que pedía calificarlo en Google Play. Y ahí es donde saltó la alarma porque desde ese punto pudieron ella y su equipo saltarse todos los controles implantados por el administrador pudiendo salir de ese modo kiosco. La conclusión es que hay que poner aplicaciones de total confianza y tenerlas bien testeadas aunque sean de una simpleza increíble.

La siguiente charla la ha dado Chema Alonso (@chemaalonso).

Navaja Negra 2019 - Chema Alonso y Pablo González
Una vez más ha hablado de la historia de Informática 64 y cómo consiguió con Rodol montar la empresa e ir aplicando diversas ideas que tenían por muy locas que parecieran. Y de eso iba la charla: implantar ideas locas. La que nos ha traído hoy ha sido poner un MAC antidiluviano unido a una raspberry por un puerto serie tipo mini-din (nombre puesto por mi: el circular) y conseguir subir software binario a la nube de Google que da espacio ilimitado para imágenes. Y para conseguir subir el programa lo convierten a imagen. Ha explicado cómo han hecho cada paso y han hecho una demo en vivo con toda la parafernalia necesaria.

Después del desayuno/almuerzo a media mañana le ha tocado a Josu Franco dar la charla.

Navaja Negra 2019 - Josu Franco
Josu nos ha hablado de las amenzadas basadas en usuario, que es el eslabón más débil. En un minuto nos ha contado las características de un producto que hace su empresa: Cytomic.

Al finalizar la charla de Cytomic Josu Barrientos (@bulw4rk) nos ha hablado de los análisis PCI-DSS

Navaja Negra 2019 - Josu Barrientos
Primero ha explicado qué es PCI-DSS: es la normativa que establece absolutamente todas las características que tienen que cumplir todo organismo que quiera operar con tarjetas de crédito: Asegurarse de cómo se transfiere la información, almacenamiento, funcionamiento de los sistemas, obligaciones... Qué consecuencias puede tener no cumplir con la normativa o si se tienen fallos con los clientes. Ha mostrado de una forma muy genérica cómo se haría un pentest a una organización que quería actualizar esta certificación y qué pasos siguió: alcance, descripción del contexto, búsqueda de datos (tanto en los sistemas como con OSINT, como por ejemplo, en LinkedIn), acceso los sistemas por wifi o emparejando en la red una pistola de códigos de barras... El resumen es que consiguió un acceso que no debería de haberse dado en ese contexto.

Sergio Arake (@SergioAraqueC) dio la siguiente ponencia con el título Mikrohackeando.

Navaja Negra 2019 - Sergio Araque
En ella ha descrito de dónde vienen y cómo son los dispositivos Mikrotik y su sistema operativo RouterOS y los subproductos RouterBOARD. Algunos ya sabéis que tengo uno de estos (sobretodo porque ya lo publiqué por aquí en alguna ocasión). También ha contado las distintas formas de acceder a los mismos y algunas vulnerabilidades que se han ido encontrando que permiten comprometerlos sin contar con las numerosas malas configuraciones: usuarios con más privilegios que los necesarios y contraseñas débiles entre otros. Algunas de las huellas de los hackeos son denegación de servicio contra estos aparatos, robos de información, cryptomining o incluirlos como parte de una botnet (VPNFilter). Para finalizar ha dado pautas para fortificar la configuración (muchas un tanto perogrullo, pero nunca está de más): actualizarlos siempre, el firewall bien fortificado, configurar sólo los protocolos de acceso seguros, passwords y roles como Dios manda entre otros.

Una vez más la comida que nos trajo la Organización estuvo bastante bien.

En la sobremesa Noemí Rodríguez (@Noemi_rgarcia) nos habló de las consecuencias legales de Shodan.

Navaja Negra 2019 - Noemí Rodriguez

Ha hecho hincapié en las zonas grises que hay a la hora de acceder a ciertos lugares gracias a encontrarlos a través de, por ejemplo, Shodan. Según la interpretación de las leyes podemos meternos en problemas. Ajustar las leyes que regulan lo físico a lo intangible como son los 1s y los 0s es muy difícil. Ha puesto varios ejemplos de búsquedas de sistemas SCADA, MDBUS o control de estación eléctrica y nos ha dado el término de "allanamiento informático" (artíclo 197 del CP). Uno de los conceptos que se pueden resumir es: si has cambiado algo y ha hecho pupa te cae la del pulpo. Si sólo has mirado y era una empresa, bueno, mejor no hacerlo. Si es una persona física: muy malo porque eso es "revelación de secretos" y muchísimo peor nos encontramos con datos de personas especialmente protegidas. Sobretodo esto último cuando se trata de webcams con, por ejemplo, menores.

Al finalizar los capones de qué puede pasar si accedemos a lugares sin permiso y toqueteamos Joel Serna (@JoelSernaMoreno) y Ernesto Sánchez (@ernesto_xload) han destripado dos alarmas.

Navaja Negra 2019 - Joel Serna y Ernesto Sánchez

Hemos tenido la oportunidad de ver cómo funcionan dos alarmas que han comprado por internet. Han explicado que una de ellas ofrece wifi pero con un SSID que no se puede cambiar y mucho menos la contraseña, la cual obtuvieron reverseando el apk que se utiliza para configurarla. Además, resulta que a pesar de que esa misma alarma decía que funcionaba sobre 3G la circuitería interna realmente era sólo para 2G la cual es relativamente fácil manipular con una estación de telefonía móvil falsa (si bien tampoco es tan sencillo tener una también es bastante más delito que entrar directamente en la estancia donde se encuentra el aparato en cuestión y reventarlo de un martillazo). El NFC que permiten usar resulta que es muy básico y sólo mira el ID del tag y por lo tanto, si se graba otro tag con ese ID tampoco es que sea de mucha utilidad. Al principio han hablado un poco de los sistemas propietarios de las marcas conocidas y ciertos problemillas que podrían tener si publicasen algún reversing de sus sistemas.


Después de la merienda Ricardo Narvaja (@ricnar456) ha dado una pequeña charla.

Navaja Negra 2019 - Ricardo Narvaja
En ella ha dado una pinceladas a los términos básicos para el reversing: bug, vulnerabilidad, exploiting. Definición de buffer overflow, integer overflow, use after free, format string, null pointer deferences. Y algunos tipos de exploits. Como le quedaba tiempo la gente ha tenido la posibilidad de preguntarle muchas cosas.

Al finalizar Ricardo hemos visto una vez más a Ruth Sala (@ruth_legal).

Navaja Negra 2019 - Ruth Sala

Como de costumbre nos ha ilustrado una vez más en los aspectos legales del mundo en el que nos movemos. En esta ocasión nos ha hablado de cómo se debería aplicar un pentest de ingeniería social y todas las áreas legales que deberíamos de tener en cuenta cuando tengamos que aplicar uno de estos. Sobretodo: si se va hacer telefónicamente hay que grabar la llamada. Todo tiene que estar muy bien documentado y por supuesto sin olvidarse del contrato. Nos ha contado que se hizo un CTF para el EuskalHack basado en uno de la DefCON y tuvieron muchos problemas para poderlo llevar a cabo, precisamente por el "intringulis" legal que esto conllevaba. Un área muy interesante y muy comprometida al mismo tiempo.

Y la última ponencia de hoy la ha dado Carmen Torrano (@ctorranog).

Navaja Negra 2019 - Carmen Torrano
Ha empezado dando la cifra escalofriante de dispositivos IoT que va a haber conectados a internet en 2020: 20.000 millones de dispositivos (¿20 millardos?). Se ha puesto de relieve el problema de autenticar que un dispositivo de estos es el que dice que es y que hace sólo lo que se espera de él (y no otras cosas más). Además de los orígenes y destinos del tráfico con los que trabajan. Es muy importante concienciar a los usuarios y aplicarle seguridad a cada dispositivo. Ha dado las razones por las que el machine learning es perfecto para la seguridad IoT: la escala del número de dispositivos y el hecho de de que cada dispositivo tiene una única función determinada (saliendose de esa función es que algo malo hay). Nos ha hablado de honey pots y nos ha presentado un sistema que han montado con unos cuantos pots mostrando estadísticas de ataques incluso en tiempo real.

Y hasta aquí hemos llegado a la segunda jornada de esta edición. Y nos queda otra más que seguro que es igual de interesante que estas dos últimas.

jueves, 3 de octubre de 2019

Crónica jornada I - Navaja Negra 2019

Este año 2019 he podido volver a venirme a las Navajas Negras después de dos años de ausencia. Tal y como hacía los otros años anteriores me he venido con Julián.

En la inauguración, además de Rubén, presidente de la organización, han estado otras personalidades de las instituciones de la Universidad y del Ayuntamiento de Albacete.

Navaja Negra 2019 - Inauguración
Han hecho unos agradecimientos a la organización y les han felicitado por los éxitos cosechados.

Después se ha subido al escenario Ricardo Narvaja (@ricnar456) al que la organización ha tenido la oportunidad de entrevistarle.

Navaja Negra 2019 - Ricardo Narvaja
Recordemos que Ricardo es el máximo exponente del reversing en el mundo latino. Entre las cosas ha destacar está el cómo comenzó a aprender a hacer reversing y cómo acabó fundando con otras personas Crackslatinos. También nos ha explicado todas las dificultades que encontró a la hora de hacer reversing y exploiting además de cómo se ganaba la vida.

Al finalizar la entrevista el Dr. Alfonso Muñoz (@mindcrypt) se ha subido al escenario.


Navaja Negra 2019 - Alfonso Muñoz
Ha destripado una serie de ataques ya muy conocidos sobre SSL/TLS. Las características comunes que tienen, qué lecciones se han aprendido de ellos. Para ello los ha resumido mucho ya que no se ha dejado ni uno de los más famosos. HeartBleed, Freak, 3Shake, BREACH, Poodle...). Hemos podido recordar que dependiendo del ataque se conseguía descifrar sólo una pequeña porción el tráfico capturado o gran parte si no todo. Y para ello se buscaban distintos métodos: forzar un downgrade de versión de protocolo de cifrado (o a usar uno peor), aprovecharse de malas implementaciones, ataque de relleno (o también conocido como padding) y ataques de compresión. Las recomendaciones que nos ha recordado (porque en teoría ya deberíamos de saberlas, pero en la práctica...): olvidarse de RSA y asegurarse de que el algortimo escogido hace lo que debe.

Después del desayuno Jesús Díaz Barrero nos ha hablado de SecOps y de un sistema nuevo de su compañia.


Navaja Negra 2019 - Jesús Díaz Barrero
Cuando se adquieren logs surgen problemas como gran ingente cantidad de datos que analizar que no da tiempo a verlos todos. Nos ha presentado un aplicativo: Cortext, que ayuda a minimizar al máximo el análisis de todos esos datos facilitando mucho su gestión y búsqueda de datos importantes.

Cuando ha terminado Raúl Casanova ha mostrado ataques a sistemas dispositivos conectados por bluetooth.


Navaja Negra 2019 - Raúl Casanova

Lo primero que ha comunicado es que es un protocolo (aunque es posible que no esté bien dicho lo voy a nombrar así) de comunicación que se olvida mucho a la hora de hacer pentest. Ha presetado un caso práctico con su demo en la que teníamos un dispositivo (llamémosle móvil) emparejado por bluetooth con una máquina y ha conseguido que otro aparato ajeno termine usando ese "móvil" para hacer pivoting hacia la máquina. Para ello ha usado metasploit, servicios SDP (por ejemplo, el módulo sdp_switch), Vamos: ha hecho la fase de búsqueda, explotación, post-explotación (elevación de privilegios, pivoting...) que se hace en todo pentest. Nos ha hablado de una herramienta suya llamada bluedog.

Antes de la comida Roberto Amado Gómez (@ramado78) nos ha hablado de ataques sin usar malware con herramientas del propio sistema operativo.

Navaja Negra 2019 - Roberto Amado
El título de malwareless es porque se utilizan herramientas del propio sistema operativo para hacer el ataque. Para ello tenemos los conceptos LOLBIN y LOLBAS. La idea es usar dichos comandos que los antivirus no van a dar por maliciosos para que hagan otras cosas para las que no estaban pensados. Ejemplos de esas herramientas: certutils.exe, hh.exe, esentutil.exe... Ha puesto varios ejemplos y demos: en la primera se consigue que una de las herramientas se baje algún fichero al disco (algo "no deseado" por los malos) y otra en la que usando Word se consigue ejecutar un script en VBA que no sólo se queda en memoria y por lo tanto, siempre teniendo en cuenta la persistencia de los procesos, puede hacer mucho daño sin que los antivirus se enteren. Pocas cosas se pueden hacer para detectar este tipo de ataques. Un ejemplo hubiera sido el uso de Autoruns.

Después del descanso de la comida he ido al taller Fishing phisers, impartido por Carolina Gómez y Álvaro Alonso Gutierrez.

Navaja Negra 2019 - Carolina Gómez y Álvaro Alonso Gutierrez
Hemos visto distintas formas de crear páginas para hacer phising incluyendo la generación de certificados que terminan colando sin dar alerta. La presentación ha empezado muy básica porque realmente no estaba destinada para un público con nuestro perfil. Después han nombrado alguna herramienta (además de VirusTotal) como https://www.any.run (muestra durante 3 minutos cómo se comporta un ejecutable y si hace conexiones a alguna dirección IP), Slavasoft.... Han hecho algunas demos con alguna técnica como por ejemplo próxies de certificados digitales. No voy a negar que esta me ha costado bastante (también estaba bastante cansado, todo sea dicho).

Al finalizar hemos podido merendar un poco.

La siguiente hora Alejandro Espinosa y Julio Martínez nos hablaron de dispositivos PLC (domésticos).

Navaja Negra 2019 - Alejandro Espinosa y Julio Martínez
Estos dispositivos son los que se usan para aprovechar la instalación eléctrica para usarla como red de comunicación. Estos aparatos suelen utilizar el protocolo HomePlug AV, si bien ya está la "v2". Su investigación vino porque uno de ellos instaló en su vivienda una pareja de estos dispositivos pero terminaban emparejados con los de otra vivienda de un vecino. Nos han explicado cómo se identiican entre ellos y la red virtual que terminan generando dependiendo de una serie de datos y claves que se intercambian. Dependiendo del nombre de red que se ponga y de la clave introducida pertenecerán a una red o a otra lo que llegado el caso permitiría forzar a que un aparato que se controla se pueda conectar a una red ajena. Han hablado de los términos AVLN, STA y Cco (red, estación, controlador o admin). Nos han mostrado formas en las que se pueden conseguir las claves de una red o dispositivo (como por ejemplo, calculándola a través de su MAC).

Al finalizar esta ponencia Silvia Cuenca nos ha hablado de evidencias digitales para testigos que son dispositivos Android.

Navaja Negra 2019 - Silvia Cuenca
Nos ha explicado qué es un testigo digital (tiene que identificar bien al usuario con sus propias políticas, proteger las evidencias...). Ha usado el Google Pixel 3 que tiene el chip Titan 3 (parecido al TPM) para garantizar la integridad. Según busquemos usar algunos mecanismos de seguridad como el keystore (que guarda un alias de las claves) o el Open Mobile API se podrá soportar en unas versiones de Android u otras (4.3 y 9.0 respectivamente). Además de mostrarnos una tabla de diseño de su aplicación, algunos diagramas de ciclo de vida y métodos varios nos ha enseñado una demo de su aplicación. Como no lo he explicado muy hasta allá: el sistema que ha ideado trata de hacer que el móvil recoja las evidencias y almacenarlas o enviarlas a un servidor seguro siempre mateniendo la integridad de las evidencias en mente para que no se puedan poner en duda.

Para finalizar el día Pilar Vila y Belén Pérez nos han hablado de fonrensic en sistemas industriales. Lo siento, pero la única foto que pude sacar me ha salido (oh, sorpresa! Movida). Si bien muchos de los aspectos de los que han hablado son semejantes entre el forense informático (IT) y de los sistemas industriales (OT) los problemas están en que los sistemas industriales no se pueden parar así como así. Los hay que llevan décadas sin pararse ni actualizarse y si se han producido paradas han sido planificadas durante un periodo muy, muy corto de tiempo (casi siempre un par de minutos). Una parada en un sistema de estos son pérdidas para la empresa propietaria. También está la dificultad de hacer bien las cosas porque se pueden estropear con sólo mirarlas. Y ni que decir tiene que un notario o un juez entiendan de qué va el tema a la hora de judicializar un asunto relacionado con un forense de este tipo. No hay que olvidarse de otros problemas (¿he dicho que los hay que son muy arcáicos?): muchos protocolos y dispositivos existentes cada uno de su propio fabricante y no compatibles entre ellos. Dificultad de encontrar sistemas de conexión como switches gestionados o protocolos estándares, ambientes con temperaturas extremas. Un mínimo ping puede hacer fallar sistemas internos conocidos como PLCs (que no son como los comentados antes), sistemas SCADA. El resumen es que son ambientes mucho más dispares a los encontrados con máquinas menos delicadas que si ya de por sí en un entorno con PCs, SIEMs/UMTs, etc es ciertamente complejo de analizar al vuelo en estos otros entornos va mucho más allá.

Y hasta aquí la primera jornada. Ya veré si me da tiempo a hacer una única publicación para la segunda o termino juntando un único post para los dos días siguientes.

martes, 4 de octubre de 2016

Crónica Navaja Negra 2016

Un año más he podido asistir al evento Navaja Negra. Con la única diferencia de que por un buen compromiso personal sólo asistí los dos primeros días.

Otro cambio que ha habido este año ha sido la salida que se produjo hace unos meses de algunos componentes de la organización, a los que se les ha echado mucho de menos. Además, otro cambio que hemos podido ver es que al mismo tiempo que se estaban realizando los talleres se estaban dando algunas charlas. Yo me terminé decantando por estas últimas porque para los talleres se suponía que hacía falta un material que con el que no terminé por hacerme. En mi caso ya les comenté que prefería que no hubiese solapamiento, pero es el típico tema del que hay discrepancias y no se puede contentar a todo el mundo.

Para llegar a Albacete fui con Julian (@Txambe). Una vez hubimos llegado y nos asentamos, nos preparamos para las ponencias en la Universidad de Castilla la Mancha:

Navaja Negra 2016 - Universidad de Castilla la Mancha, Albacete
Lo primero que se hizo en la sala fue el inicio de la CON por parte del presidente de la organización Rubén Ródenas (@Eldoctorbugs) presentando lo que podíamos esperar este año, además de indicarnos cómo funcionaría el CTF, los patrocinadores, wellcome pack, etc.

Inicio Navaja Negra 2016
En la mesa también estaba el director de la escuela y Juan Carlos, que era el representante del Centro de Apoyo a Empresas. Así, después de la inauguración, fuimos a desayunar con el magnífico cátering que nos pusieron.

La primera ponencia la presentaba Eduardo Arriols (@_Hykeos), "Como Pedro por su Smart-Building", en el que nos hablaba de los problemas que se podrían causar a los servicios de cuidades, bancos, edificios, etc si los paneles de control que gestionan sus servicios (la luz, temperatura, etc) estuviesen accesibles por Internet.
Navaja Negra 2016 - Eduardo Arriols - Como Pedro por su Smart-Building
Eduardo Arriols - Como Pedro por su Smart-Building
Si la domótica está centralizada podemos hablar de un sistema: Building Management System. Nos habló de las distintas "personas" involucradas en sus desarrollo: los fabricantes y los implantadores (los que compran los cacharros a los fabricantes y lo instalan). Entre otras vulnerabilidades están las típicas web: usuarios por defecto, SQL Injections, contraseñas fácilmente descifrables (hizo reversing de una librería que usaba uno de los sistemas analizados). Usando Shodan o ZoomEye pudo encontrar muchos gestores de este tipo de sistemas abiertos al público. Para finalizar nos enseñó algunas demos.

Para la siguiente ponencia, Daniel Vaca, "Encontrando malware en Android like a n00b".
Navaja Negra 2016 - Daniel Vaca - Encontrando malware en Android
Daniel Vaca - Encontrando malware en Android
 En su charla nos describía cómo funciona Koodous (@koodous_project), una plataforma colaborativa que permite subir las APKs de las aplicaciones de Android y la comunidad las analiza con el fin de buscar malware en ellas, entre otros métodos con análisis estático. Aún así, también usan otros sistemas como Yara (standar análisis de malware identificado por patrones), de los cuales nos mostró algunos ejemplos. Nos hizo una demo de la versión web. Nos nombró dos herramientas que no estaría de más tenerlas, como mínimo, escritas aquí: ApkTool y QARK (Quick Android Review Kit).

Para la siguiente charla, Eva Suarez (@EvaSuarez22) y Manuel García (@Hypnito), con su "Show me the dork",
Navaja Negra 2016 - Eva Suarez y Manuel García - Show me the dork
Eva Suarez y Manuel García - Show me the dork
 Nos presentaban una herramienta que a partir de dorks conocidos permitía automatizar el uso de los mismos para saber si estás afectado por los mismos. Nos explicaron cómo lo idearon y lo desarrollaron, además de los distintos problemas que se iban encontrando (por ejemplo, el captcha de Google) con el fin de que la herramienta fallara lo menos posible. Entre otras herramientas utilizadas tiran de Sinfonier para hacer las reglas que permitirá lanzar las consultas (los dorks) a Google. Además se guardan estadísticas para ir mejorando los resultados. Nos hicieron una demo y se permite probar la herramienta a través del correo que se ve en la foto con un plan de betatester.

Al final su charla pudimos comer allí mismo, ya que como otros años, nos llevaron la comida a la universidad.

Comida primera día Navaja Negra 2016

Después de comer pudimos asistir a la ponencia de Rafael Pedrera (@RafaBlackMagic), "Ciberseguridad en infraestructuras críticas".

Navaja Negra 2016 - Rafael Pedrera - Ciberseguridad en infraestructuras críticas
Rafael Pedrera - Ciberseguridad en infraestructuras críticas
Nos contó cómo funcionan, además de hablarnos de las fases de compromiso, ejemplos de ciberataques, mencionó la Estrategia de CiberSeguridad Nacional, los SoC (Security Operation System), los CERTs... De los cuales nombró dos: El CCN-CERT y el CERTSI_ (Perteneciente al INCIBE). Definió qué son las infraestructuras críticas, habló de las investigaciones de ciberterrorismo y ciberdelincuencia o los problemas ya conocidos de los SQL Injection o los pares de usuarios y contraseñas archiconocidos que siempre aparecen en un montón de lugares críticos.

La siguiente ponencia, que era la patrocinada (otra de las típicas discusiones: si no se patrocina, la entrada se hace inasumible. Los hay que no quieren nada patrocinado. Yo creo que media hora o una hora por jornada patrocinada no hace daño). En este caso, Alberto Ruiz (@Alberto_Sophos), nos presentaba "Next generation endpoint: El retorno del rey".
Navaja Negra 2016 - Alberto Ruiz - Next generation endpoint: El retorno del rey
Alberto Ruiz - Next generation endpoint: El retorno del rey
Nos contó la historia de los antivirus y su evolución. Las distintas modas en la venta de estas aplicaciones. Propone no sólo funcionar por firmas, sino tener en cuenta los distintos comportamientos del sistema, ya que al final los distintos malwares siempre terminan actuando de la misma forma. Y si se puede centralizar en a sistemas, como por ejemplo SIEMs, mucho más fácil de gestionar (siempre que sea una empresa, en un entorno domestico...).


Antes de la merienda, Ulises Quesada, del Cuerpo Nacional de Policía, del Grupo de delitos económicos y tecnológicos, nos hacía una pequeña comparación de la realidad vs ficción (en películas).

Navaja Negra 2016 - Ulises Quesada - Itinerario por el Cibercrimen
Ulises Quesada - Itinerario por el Cibercrimen
Nos hablaba de los distintos delitos: al patrimonio, intimidad, calumnias, malware bancario... Mostraba la comparación de a más derechos menos seguridad. Explicaba las características de las estafas y ponía algunos ejemplos de las mismas: es sencillo de ejecutar, no hace falta estar muy cualificado para llevarlas a cabo, lucro inmediato, el anonimato ayuda a no tener tanta conciencia con la víctima, menos riesgo...

Después de la merienda, Pepelux (@pepeluxx) y Luis Jurado (@streaming10), Pepelux y Luis Jurado "1 año de la LECRIM: bugs y exploits" nos contaron algunas formas de bypassear una de las normas de la LECRIM.
Navaja Negra 2016 - Pepelux y Luis Jurado - 1 año de la LECRIM: bugs y exploits
Pepelux y Luis Jurado - 1 año de la LECRIM: bugs y exploits

 Primero Luis nos puso en antecedentes legales: nos habló de algunos casos como los Panamá Papers y sus consecuencias: económicas, reputación, anonimato... Posibles causas: insiders, CSMs desactualizados, pivoting... Las formas en las que se debería de guardar la información o cómo mantener los datos privilegiados a buen recaudo: controles de acceso a la información, formación, etc. Sobretodo cuando se trata de los derechos de los clientes de los abogados. Así, nos contó cómo trabaja en ciertas circunstancias en las que se puede resumir todo como: modo paranoico (llamadas por VoIP con un servidor propio, portátil exclusivo para ese caso, entre otros). Para no extender más su parte: nos habló del derecho a hacer una llamada cuando nos detienen. ¿Qué pasaría si lo ejerciéramos llamando a un teléfono que controlamos, en el que atiende una centralita Asterisk y que al recibir la llamada ejecute comandos del sistema como por ejemplo el de borrar ficheros (rm ´-rf)? Esa fue la demo que nos hizo Pepelux.

En la siguiente charla, Ruth Sala (@ruth_legal) y Selva María Orejón (@selvaorejon) dieron su ponencia: "Cazando al cazador, investigaciones paralelas".
Navaja Negra 2016 - Ruth Sala y Selva María Orejón - Cazando al cazador, investigaciones paralelas
Ruth Sala y Selva María Orejón - Cazando al cazador, investigaciones paralelas
Su charla versaba sobre cómo estuvieron investigando el caso de una Youtuber que se vio acosada por una antigua pareja, también Youtuber, hasta el punto de que empezaron a realizar la investigación como un caso de violencia de género. La descripción de cómo tuvieron que actuar y recolectar las pruebas necesarias para poder judicializar el caso, encontrando otra víctima más y las horas y el tiempo de dedicación para poder llevar el caso. Con la descripción que daban se veía sobremanera la desesperación y el esfuerzo que llevaron a cabo en el caso y los distintos problemas que encontraron por el camino. 

Para finalizar el primer tuvimos la mesa redonda "Estado del arte en ciberseguridad" (de la cual, la única foto que tengo no ha quedado bien). Se estuvo hablando de alguna certificación (como la OSCP, que la dan los de Kali) y la última parte se estuvo hablando bastante de legal.

Después de esta mesa redonda, se hicieron los sorteos, en los que muchos agraciados perdieron el premio por no estar presentes. 

Ya después de cenar, nos habilitaron una sala en el Hotel Universidad para poder montar nuestros propios mini-talleres. 

Al día siguiente, viernes, también tuvimos unas charlas muy buenas. 

La primera de todas la dio Ernesto Sánchez (@ernesto_xload), y su "BadUSB, Vectores de ataque y Contramedidas".

Navaja Negra 2016 - Ernesto Sánchez - BadUSB, Vectores de ataque y contramedidas
Ernesto Sánchez - BadUSB, Vectores de ataque y contramedidas
Comenzó explicando qué es y cómo nos podíamos proteger. Habló de los antecedentes como los virus de sector de arranque para pasar por el famoso autorun de los CDs y los USBs. Además, diseccionó un USB mostrándonos su anatomía. Uno de los cambios mostrados fue el firmware de un pincho con el fin de que se hiciera pasar por un teclado. De los distintos dispositivos mostrados cuyo fin es el de ejecutar funciones como si de otro dispositivo USB se tratase estaban la RubberDucky, Telsi/Tensi (no lo llegué a ver del todo bien), Phoenix Ovipositor (que era el que ha montado la empresa de Ernesto), etc. Algunas posibles protecciones, por ejemplo, para los móviles y que no nos roben datos: ShielDucky o Patitohunter (una herramienta en Python). Después nos hizo unas cuantas demos. 

La siguiente ponencia era la de Pablo González (@pablogonzalezpe) y Rafael Sánchez (@R_a_ff_a_e_ll_o) nos contaron la técnica de "hacking devices around the world: Playing gallinita ciega".
Navaja Negra 2016 - Pablo González y Rafael Sánchez - Hacking devices around the world: Playing gallinita ciega
Pablo González y Rafael Sánchez - Hacking devices around the world
Empezaron contando qué es "jugar a gallinita ciega": Buscar una dirección IP al azar y ver qué hay detrás. A través de un estudio de las motivaciones de los atacantes el mayor porcentaje es la oportunidad (como está ahí abierto, entonces, puedo). El resto de las razones: mostrar que uno sabe mucho, dinero, aprendizaje o psicopatía (romper por romper). También nos hablaron de los RIRs, unos organismos que se encargan de repartir las direcciones IP, fuente de datos para empezar a buscar información. Uno de los RIRs oficiales es el APNIC. También nos definieron los Sistemas Autónomos (AS). No se olvidaron de incluir en las herramientas comentadas Shodan, Censys, MrLooquer, scan.io o Zmap. Ni tampoco de los sistemas que usan a la vez IPv4 e IPv6, llamados dual shocks. Para finalizar hablaron de la seguridad por oscuridad: "como parece que no me descubren estoy seguro". Una de las demos que nos hicieron fueron muestras de dispositivos que tenían abiertos los puertos para acceder a pantallas X11. 

Después de esta charla pudimos tomarnos un buen desayuno.

Así, al finalizar el desayuno, Nicolas Barbovitch y la "seguridad de sistemas de control de acceso basados en lectores ópticos" nos describía los diferentes sistemas de gestión de identidades con códigos de barras.
Navaja Negra 2016 - Nicholas Barbovitch - Seguridad de sistemas de control de acceso basados en lectores ópticos
Nicholas Barbovitch - Seguridad de sistemas de control de acceso basados en lectores ópticos
Empezó desgranando las diferentes familias de códigos de barras y el significado de cada una de sus secciones. Fue poniendo distintos ejemplos de los usos: parkings varios (que pasaron de usar bandas magnéticas a los códigos de barras), el boarding card de los aviones para entrar en salas VIP o incluso la pequeña posibilidad de tener otros dato no verídicos en ella (reecalcar la sección con el código CRS, un código del que se podría obtener más información de la deseada). Existe otra sección con un valor que permite que al validar el ticket suene un número determinado de pitidos, y según estos te cachean o no en EE.UU (por lo que lo de cacheos aleatorios...). Su solución es usar cifrado para que no se pueda manipular la información, tal y como hacen en Alemania con el estándar de la Unión Europea ERA. Los otros ejemplos posibles son, por ejemplo, los códigos usados en fidelización y ofertas, igualmente manipulables. 

Ricardo Rodríguez (), con su exposición "Evolution and Characterization of POS RAM Scrapping Malware", donde POS significa Point of Sales: Punto de Venta, o comúnmente conocido como TPV.
Navaja Negra 2016 - Ricardo Rodríguez - Evolution and Characteriization of PoS RAM Scrapping Malware
Ricardo Rodríguez - Evolution of PoS RAM Scrapping Malware
Se habló de los servicios financieros y las tarjetas de crédito para pagar. Se comentó que la mayoría de los TPVs tienen Windows y si están infectados sería una fuente muy buena para obtener los datos de las tarjetas. Hizo un repaso a la evolución y las características: Funciones, procesos, filtración de datos... ¿Dónde está el dato?: en memoria, en través de la red, en la misma aplicación utilizada... Y para obtenerlos: físicamente, de los tracks de las tarjetas (me acordé de Aladdin y la ponencia que nos dio en NoConName), del chip, del NFC... Contó las características del malware y cómo lo analizó. Después nos hizo una demo.

Después de otra suculenta comida, Jordi Ubach (@jubachm) y con su "¿A qué piso va?" pudimos ver el estado actual de la seguridad industrial. 
Navaja Negra 2016 - Jordi Ubach - ¿A qué piso va?
Jordi Ubach - ¿A qué piso va?
A continuación nos habló de varias marcas como objetivos: Om-Ron, Allem-bradley, Siemens, SMA, XZeres... Hizo incapie en que sus objetivos no eran infraestructuras críticas ni dispositivos asociados al IoT (Internet of Things). ¿Qué dispositivos enocntró? Maquinaria industrial, generadores de energía, aerogeneradores, climatizadores, contadores de luz (los que nos están instalando las compañias: conocidos como smartmeters o IIOT), riegos, frío industrial, lavaderos de coches... Analizó los puertos y también encontró comunicación en texto plano, protocolos estándares, conexiones remotas con software propietario... Y las vulnerabilidades típicas: SQLi, XSS, DoS. Hizo unas cuantas demos entre las que se encontraba un ascensor. 

A continuación otra charla patrocinada. En esta ocasión por CICE (@cicemadrid) presentado por Juan de Dios (@zabachenet) y  Daniel Hidalgo (@dhidalgor) en la que nos hablaron de sus inicios de cómo cuando empezaron eran unos pioneros. 
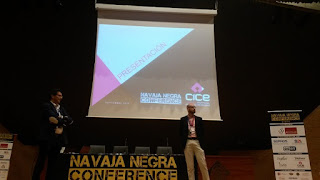
Navaja Negra 2016 - Juan de Dios y Daniel Hidalgo - Academia CICE
Juan de Dios y Daniel Hidalgo - Academia CICE
De cómo una academia en la que forman a profesionales en el área de imagen y sonido pueden ayudar en las tareas forense de la policía, formándolos para poder reconstruir escenarios, entre otras áreas. Así, nos deleitaron con una demo de un vídeo con fragmentos de los que han montado sus alumnos. 

Para la siguiente charla, Miguel Martín nos habló de la "prevención de ataques ROP mediante instrumentación dinámica".
Navaja Negra 2016 - Miguel Martin - Prevención de ataques ROP mediante instrumentación dinámica"
Miguel Martin - Prevención de ataques ROP...
Empezó recordando qué es un desbordamiento de buffer (sobrepasar la pila junto a la inyección de código). Vimos qué era un ROP y un JOP (Jump Ordered ¿Program?). Pude coger términos como "cambio de flujo indirecto (CALL y JMP basados en memoria) además de mostrar distintas defensas. Para finalizar nos habló de la herramienta PROPID (Prevención ROP con Instrumentación Directa). Lo siento mucho, pero el reversing me cuesta mucho y creo que de esta charla no pillé todo lo esperado. 

Y para finalizar, después de la merienda, pude asistir a mi última charla de las Navajas Negras 2016.

Daniel Medianerio (@dmedianero) dio a conocer "From root to the cipher: new TTPs in Android Malware".
Navaja Negra 2016 - Daniel Medianero - From root to the cipher: new TTPs in Android Malware
Daniel Medianero - New TTPs in Android Malware
Nos habló del malware en Android desde 2009 llegando a los actuales, contando uno a uno cómo funcionaban y funcionan. Algunos ejemplos que dio fueron: Hummingbad, Fakebank, GodLess, Twitoor, Gugi y Tordow. La pena es que no llegué a apuntar sus características. 

Y al finaliza su ponencia me estaba esperando el tren para un viaje familiar ineludible. Aún así, el tiempo que pude pasar estuvo genial. 

Como de costumbre, el año que viene espero volver. ¡¡Hasta la próxima!!

lunes, 6 de octubre de 2014

Navaja Negra 2014

Un año más, he podido viajar a Albacete para asistir a las Navajas Negras. Este año se han celebrado los días 2, 3 y 4 de octubre.

Desde aquí quiero agradecer, aunque ya lo hice en persona, a Txambe por el magnífico viaje de ida y vuelta.

Como va siendo habitual, me fui llevé una alegría al irme encontrando con los compañeros habituales. Espero que no se pierda la costumbre y les pueda seguir viendo.

Con respecto a cómo se fueron organizando las ponencias y los talleres estuvo bastante bien montado. El primer día hubo un pequeño fallo al empezar un pequeño taller sobre wireshark poco antes de servir la comida, por lo que cuando terminó ya quedaba poca (y aún así, sobró). Pero este pequeño fallo se subsanó al segundo día. Los talleres empezaban aproximadamente a las 9 y antes de empezar las charlas nos servían un buen desayuno:

Desayuno Navaja Negra 2014
y también una suculenta comida:

Comida Navaja Negra 2014
Me parece un gran acierto el que se tuviera todo el servicio de comidas en el mismo lugar. Muchas veces se pierde tiempo buscando un sitio para comer o para ponerse de acuerdo a dónde se va y al final, a comer rápido y corriendo y se llega tarde a la siguiente ponencia. Con este sistema, se tiene todo en el mismo lugar y da tiempo incluso y a bajar la comida.

Pero, por supuesto, lo importante eran los talleres y las ponencias. Además, éstos habían sido votados por todos nosotros, los asistentes.

Nada más llegar a Albacete pudimos asistir al taller de hardware hacking.

Pudimos ver el proyecto Tortazo, por parte de @kontrol0 y @jdaanial. Lo importante: conocer tu tráfico para saber dónde está el malicioso.

También tuvimos a Adrián aka @winshock nos presentó Merovingio. Una gran herramienta que nos permitía ejecutar un potencial bicho en una serie de sandboxes, y después, realizando una serie de análisis automáticos, permitía averiguar si era realmente un programa maligno o no. Al final, se obtendría un informe muy a lo VirusTotal, pregunta que le hice: ¿Y si se le integrase Virus Total? ¿Y viceversa: integrar Merovingio en VirusTotal?

Pedro Sánchez, @conexioninversa, nos mostró un caso real y judicializado sobre una empresa que gestionaba unos cuantos parkings. Sus sistemas SCADA se vieron comprometidos. Un poltergeist en vivo y en directo: las barreras se abrían y cerraban solas.

Después, @virtualminds_es, Iñaki Rodriguez, nos contó el análisis que se le hizo a un banco y las distintas pruebas que se le hicieron.

Ahora viene una de las partes que para mí es de las más interesantes en este mundo del hácking: el scpace law. 4 horas de presentaciones por parte de las fuerzas y cuerpos de seguridad del estado (y autonomías), fiscalía, abogados... El fiscal D. Francisco Hernandez. Por parte del GDT tuvimos al Capitán Cesar Lorenzana. Y la Unidad de Investigación Tecnológica de la Policía Nacional nos envió a David Perez. No sólo eso, sino que los Mossos d'Esquadra nos prestó a Ruben Mora y la Ertzantza a Manual Viota. De la Ertzantza también estuvo Patxi (al cual le doy las gracias por los anímos para seguir escribiendo) acompañado de Ruth Sala, la abogada que ya pudimos ver el año pasado en la NoConName. Pero no fue la única abogada, también estuvo Luir Jurado.

En este espacio también tuvimos la oportunidad de ver cómo puedes tener complicaciones para recuperar tus bitcoins, tal y como nos contó Pablo (@pablofb).

Aquí tenemos todos los participantes:

Todos los participantes del Space Law
Y la mesa redonda, que, como de costumbre, muy interesante.

Y el segundo día también nos lo pasamos muy bien.

Jose Manuel Ortega, @jmorguegac, nos habló sobre desarrollo seguro en aplicaciones móviles.

Un tocayo suyo, @TheXC3LL, nos mostró lo vulnerable que son casi todos los plug-ins para wordpress.

José Selvi nos mostró cómo consiguieron colarle un bicho al móvil del CEO de una multinacional teniendo en cuenta que este CEO apenas utilizaba el smartphone. Muchas gracias si tiraba de Whats Up.

Chema Alonso, @chemaalonso, nos contó cómo se gestiona desde los buscadores la información: indices, cachés... Qué se guarda y dónde se guarda.

Pedro, componente de la organización del evento, tuvo su oportunidad de dar su ponencia, que también salió votada. Pudimos ver cómo cifrábamos información y su descifrado usando ataques de factorización. Nos presentó su herramienta Metijoso.

Lorenzo, @lawwait, nos explicó otro caso forense. En este caso de una clínica en la que tuvieron comprometidos su servidor, en el que los datos se vieron cifrados, y, por supuesto, una solicitud de rescate. Al final, Lorenzo pudo enserñarnos cómo fue tirando del hilo para saber qué pasó y cómo consiguió recuperarlos casi en su totalidad.

Ya, el último día, tuvimos la oportunidad de ver cómo un troyano como es el DarkComet, que desde VirusTotal lo detectaban veintimuchos antivirus, pudo hacer que se ocultase y terminar consiguiendo que ninguno lo marcase, ni siquiera, como sospechoso.

Alejandro Nolla, @z0mbiehunt3r, la forma de realizar un ataque DDoS dirigido, detectar si hay un balanceador, firewalls...

La empresa Cyberoam, nos mostró cómo funcionaba su producto.

Dani, @cr0hn, nos mostró los 12 problemas en el desarrollo de software con python y sus 12 soluciones, basadas en su experiencia.

Oscar Tebar, @infiltrandome, nos descubrió las puertas traseras que tienen algunos routers que nos instalan nuestros ISPs. Por ejemplo: cómo se meten dentro de nuestro router para resetearlo de fábrica, actualizarlo...

La última presentación antes del cierre fue Almudena Alcaide, de parte de Deloitte CyberSOC Academy, mostrándonos sus planes para dar formación.

Espero que el año siguiente pueda volver a asistir, porque seguro que lo vuelven a bordar. Incluso una de las noches tuve la oportunidad de cortar jamón en uno de los bares donde estuvimos. Estaban tan liados...

Cortando jamón
Cortando jamón


lunes, 8 de septiembre de 2014

¡Navajas Negras están ya muy cerca!

¡¡Hola a todos!!

Hacía tiempo que no sacaba tiempo para escribir. Además, que mucho material para poder mostrar no es que tuviera, pero bueno. Ya os iré enseñando más cosas que recientemente he conseguido hacer.

Simplemente anunciar que hace dos meses, cuando aún estaban abiertos los CFP (Call For Papers), postulé para poder enseñar alguna que otra idea que tenía. Alguno me ha dicho que se lo imaginaba, y no iba mal encaminado: Firmar las llamadas. Realmente la grabación de las mismas. Desde aquí, quería dar mi enhorabuena a los seleccionados y a la organización por el magnífico trabajo realizado.

Poco más os puedo contar. Espero que hayáis pasado un buen verano. Pronto seguiré escribiendo cosas.

lunes, 7 de julio de 2014

Las próximas CONs ya esán abiertas: Navaja negra y NoConName

Ya sé que llevo un tiempo sin escribir. Además, ahora mismo con algunas investigaciones que estoy haciendo tampoco puedo sacar mucho más. Y tengo alguna que otra idea que intentaré hacer para, al menos, escribir algo que a mi parecer tenga la calidad suficiente. Que no sea un escribir por escribir, vamos.

¡Al lío!

Hoy han abierto la inscripción para las Navajas Negras, en Albacete. Por lo tanto, date prisa o no podrás adquirirlas. Y, algo muy importante que tienes que saber: sólo podrán votar las ponencias y talleres los que estén en poder de una entrada. Ha sido un cambio de última hora que no han podido evitar. Si no te fías del enlace que he puesto para comprar las entradas, también puedes acceder a él desde el último link que he puesto, buscándolo.

Va a estar genial. ¿Os lo vais a perder? ¡¡Espero que no!!

Pero aún hay más: Hoy nos han comunicado por sorpresa que la inscripción a la No Con Name también está abierta. Será el 31 de octubre y el 1 de noviembre. Este año toca cogerse más días de vacaciones (o ir un poco in-extremis). Por lo tanto, si quieres ir, también podrás inscribirte.

Como de costumbre, tendrás la opción de apuntarte a las formaciones, dándote derecho directo a la entrada del evento. Además, también está la costumbre de poderte apuntar a la cena y si quieres, además, de obtener la camiseta de este año.

En ambos eventos se hace mucho networking, se conoce a mucha gente y se aprende mucho. Si tenéis la oportunidad, os lo recomiendo.

Recordad que como siempre digo: estas descripciones no son oficiales, por lo tanto, siempre visitad las fuentes oficiales que no me responsabilizo de cualquier error que pudiera haber cometido.

¡¡Allí os espero con los brazos abiertos!!